Похоже, прямо в вашем канале рекламируются скамеры, посмотрите, пожалуйста, скрин экрана внизу. Спасибо за ваш канал, все четко, понятно, полезно.
Читать далее Бот «Точка входа»: держитесь подальшеРубрика: Telegram и прочие
Самое популярное по теме:
- Бот Анонимка. Что это за бред, чем опасно?
- «У вас есть непрочитанное сообщение от органов власти»
- Чем опасны грязные боты в Telegram
- Сообщение от контакта, Анонимные валентинки. Осторожно, подписки
- Канал мошенников имеет регистрацию в РКН
- Александра Баязитова («Адские бабки») выходит на свободу
- Егор с Beboo обманул на платформе Alpha
- Криптокошелёк внутри Telegram ещё не означает безопасность: уязвимости Mini Apps
- Spanish Food: развод на хамоне три года с одним названием
- Обманули @PoizonNation, @PoizonAnton
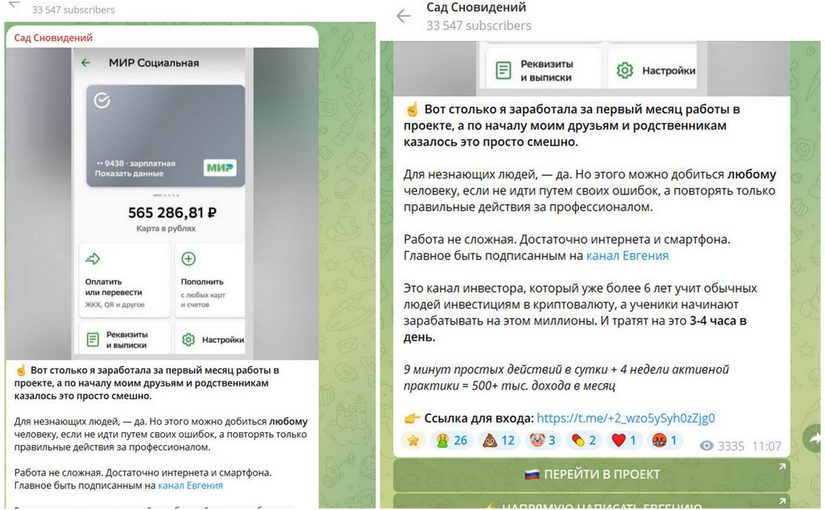
Сад Сновидений рекламирует скам
Обратите внимание! Канал Сад Сновидений рекламирует скам! Евгений, якобы трейдер, который увеличит депозит в 10 раз.
Читать далее Сад Сновидений рекламирует скам
Как обманет трейдерша из Telegram
Никакой «секретной стратегии Big Money», гарантирующей огромный доход, не существует. Вот полный разбор того, как работает этот скам и как именно такие «основатели» обманывают людей.
Читать далее Как обманет трейдерша из Telegram
Как обманет лохотрон AiLab Robot
Людей зазывают в лохотрон @AiLab_robot со словами «Пусть ИИ работает на тебя — и зарабатывай 24/7».
Егор с Beboo обманул на платформе Alpha
Будьте осторожны со знакомствами в интернете.
Читать далее Егор с Beboo обманул на платформе Alpha
Как разводят с подписчиками @ dimas_seller и @ otzyvkup
Пришёл такой спам.
Читать далее Как разводят с подписчиками @ dimas_seller и @ otzyvkup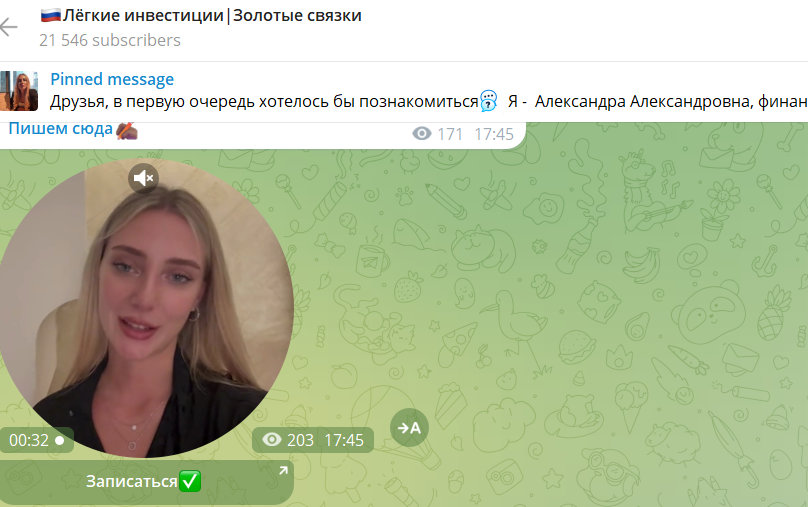
Обман! «Лёгкие инвестиции | Золотые связки»
Судя по флагу, мошенники ориентированы на обман граждан РФ.
«Лёгкие инвестиции | Золотые связки» — канал мошенников по схеме «раскрутки депозита». Его автор представляется Александрой Александровной, «финансовым стратегом» и заявляет о некой лицензии Банка России. Разумеется, этого нет.
Читать далее Обман! «Лёгкие инвестиции | Золотые связки»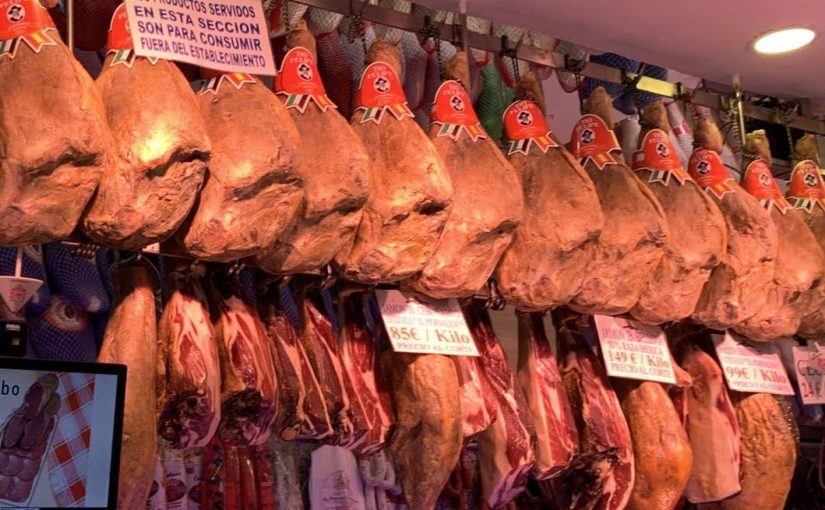
Spanish Food: развод на хамоне три года с одним названием
Сообщите, пожалуйста, о мошенничестве канала Spanish Food. Работают уже несколько лет, выманивают у людей средства, якобы за поставки сыра и хамона из Испании. Когда переводишь им средства, блокируют и деньги не возвращают.
Читать далее Spanish Food: развод на хамоне три года с одним названиемКриптокошелёк внутри Telegram ещё не означает безопасность: уязвимости Mini Apps
Исследователи обнаружили проблемы безопасности в 30 из 37 проверенных Telegram Mini Apps. Некоторые приложения сохраняли на устройстве пользователя мнемонические фразы, ключи и токены авторизации в открытом либо фактически расшифровываемом виде.
В первоначальной версии встроенного Wallet исследователи смогли извлечь recovery phrase — секретную последовательность слов, позволяющую полностью восстановить управление криптовалютным кошельком. После уведомления разработчиков проблема была исправлена.
Это не означает, что Telegram Wallet сейчас взломан или что все Mini Apps крадут деньги. Исследование выявило другой важный риск: приложение может быть добросовестным, но технически уязвимым. А размещение внутри Telegram само по себе не является сертификатом безопасности.
Что такое Telegram Mini App
Mini App — фактически обычное веб-приложение, которое открывается внутри Telegram. Пользователю не нужно переходить в магазин приложений, скачивать отдельную программу и проходить новую регистрацию.
Так работают:
- криптовалютные кошельки;
- тапалки и экономические игры;
- биржевые и обменные сервисы;
- боты для стейкинга;
- приложения «облачного майнинга»;
- торговые терминалы;
- DeFi-сервисы;
- магазины и платёжные приложения.
Внешне Mini App выглядит как часть мессенджера. Оно получает оформление Telegram, открывается по ссылке t.me или кнопке бота и может автоматически идентифицировать пользователя.
Из-за этого возникает опасная иллюзия: раз сервис работает «прямо в Telegram», значит Telegram его проверил и отвечает за сохранность денег. В действительности Mini App обычно разрабатывает и обслуживает сторонняя команда, а само приложение представляет собой веб-страницу, загруженную во встроенном окне WebView.
Что проверили исследователи
18 августа 2026 года специалисты Андреа Чиккотелли, Федерико Дзаппоне и Роберто Ди Пьетро опубликовали работу «TENET: Telegram Mini App (in)security».
Авторы создали инструмент TENET для поиска конфиденциальных данных, которые Mini Apps оставляют в локальном хранилище устройства. Он распознавал:
- мнемонические фразы кошельков;
- закрытые криптографические ключи;
- пароли;
- JWT и другие токены авторизации;
- параметры, позволяющие восстановить зашифрованные данные.
Сначала исследователи отобрали 61 популярное приложение. Полностью обработать по установленным критериям удалось 37, и в 30 из них были найдены недостатки безопасности.
Получается 81,1% исследованной выборки. Однако эту цифру нельзя механически распространять на все Telegram Mini Apps. Авторы изучали не весь каталог, а ограниченную, специально сформированную выборку. Кроме того, работа опубликована как препринт и ещё может уточняться.
Тем не менее обнаруженные способы хранения секретов представляют вполне практическую угрозу.
Три уровня опасности
Авторы разделили проблемы на три категории.
1. Секреты в открытом виде
Самый опасный вариант — приложение записывает мнемоническую фразу, приватный ключ или другой секрет обычным текстом.
Если злоумышленник получит соответствующий файл, ему не потребуется взламывать шифр или подбирать пароль. Достаточно скопировать найденные слова или ключ и импортировать их в другое приложение.
После этого владелец кошелька может потерять все активы. Отмена транзакций в блокчейне обычно невозможна.
Получить локальные файлы способны, например, программы-инфостилеры, уже проникшие на компьютер. Такие вредоносные программы ищут пароли браузеров, cookies, данные криптокошельков и активные сессии мессенджеров. Незащищённое хранилище Mini App становится для них ещё одним источником секретов.
2. Шифрование, которое легко обратить
Вторая группа приложений формально шифровала информацию. Но ключ, соль или параметры получения ключа находились рядом с зашифрованными данными либо были зашиты непосредственно в программный код.
Это похоже на сейф, ключ от которого приклеен к задней стенке.
Для обычного пользователя запись выглядит нечитаемой, но автоматический инструмент может найти параметры и восстановить исходные данные. Поэтому наличие слова encryption в техническом описании ещё не доказывает, что секрет действительно защищён.
3. Повторно используемые токены
Некоторые приложения сохраняли открытые токены сессии, например JWT.
Такой токен не обязательно раскрывает seed phrase. Однако злоумышленник может отправить его серверу приложения и представиться уже авторизованным пользователем. Возможные последствия зависят от полномочий токена:
- доступ к аккаунту;
- просмотр персональных данных;
- изменение настроек;
- выполнение операций;
- привязка другого устройства;
- вывод средств, если сервер не запрашивает дополнительного подтверждения.
Опасность особенно велика, если токен действует долго и не привязан к конкретному устройству.
Что обнаружили в Wallet
Наиболее заметный эпизод исследования связан с Wallet, встроенным в Telegram.
Wallet предлагает два разных режима. Crypto Wallet является кастодиальным: ключами управляет сервис. DeFi Account — некастодиальный кошелёк, в котором пользователь сам контролирует seed phrase и несёт ответственность за её сохранность.
При первоначальной проверке TENET смог восстановить мнемоническую фразу DeFi-кошелька из локального хранилища в открытом виде. По оценке авторов, это создавало возможность полного захвата кошелька при получении доступа к соответствующим файлам.
Исследователи сообщили о проблеме до публикации. После исправления они повторили проверку и больше не смогли извлечь фразу: она хранилась в зашифрованном виде, не восстанавливаемом прежним способом.
Таким образом, описанная уязвимость Wallet уже устранена. Нет оснований утверждать, что фразы всех пользователей были похищены или что Wallet продолжает хранить их открытым текстом.
Но исправление официального приложения ничего автоматически не меняет в сторонних Mini Apps. Их разработчики должны обновлять свои продукты самостоятельно.
Как отреагировал Telegram
После раскрытия проблемы Telegram внедрил два механизма локального хранения:
DeviceStorage— обычное постоянное хранилище данных приложения;SecureStorage— защищённое хранилище для токенов, ключей, состояния авторизации и других секретов.
На iPhone SecureStorage использует системную связку ключей Keychain, а на Android — Keystore. Значения шифруются на устройстве и должны быть недоступны посторонним приложениям.
Это важное улучшение платформы, но его наличие не гарантирует правильного использования. Разработчик Mini App может продолжить записывать секреты в обычный localStorage, DeviceStorage или собственную неудачную систему «шифрования».
Telegram предоставляет безопасный инструмент, но не может заставить каждое приложение корректно его применить.
Уязвимость — не то же самое, что дрейнер
Следует различать два типа угроз.
Wallet drainer создаётся специально для кражи. Пользователя заманивают на поддельный airdrop, стейкинг, NFT или «майнинг», предлагают подключить кошелёк и подписать разрешение. После подписи активы переводятся злоумышленнику.
Уязвимое приложение может не иметь преступного замысла. Разработчики действительно оказывают заявленную услугу, но неправильно хранят ключи и токены. Тогда деньги похищает уже сторонний злоумышленник, воспользовавшийся ошибкой.
Для жертвы результат может быть одинаковым, однако доказательства и ответственность различаются. Само обнаружение небезопасного хранения не позволяет назвать разработчиков мошенниками.
Есть и третий вариант: приложение намеренно оставляет «уязвимость», чтобы позднее объяснить исчезновение средств неизвестными хакерами. Без технических и следственных данных утверждать это нельзя.
Почему особенно опасны криптоботы
Обычное Mini App может потерять игровую статистику или данные профиля. Криптовалютное приложение работает с активами, которые можно окончательно перевести за несколько секунд.
Особый риск представляют проекты, которые:
- требуют ввести seed phrase;
- предлагают «импортировать» существующий кошелёк;
- обещают доход от майнинга или стейкинга;
- просят внести депозит для активации бота;
- требуют подписать непонятную транзакцию;
- предлагают доходность, зависящую от числа приглашённых участников;
- используют только Telegram и не раскрывают юридическое лицо;
- не публикуют результаты независимого аудита кода;
- убеждают отключить защиту или установить стороннюю программу.
Добросовестному сервису обычно не нужно просить пользователя отправить мнемоническую фразу в форму, чат или службу поддержки. Seed phrase предназначена для восстановления полного контроля над кошельком. Тот, кто её получил, фактически становится владельцем средств.
Как снизить риск
- Не вводите seed phrase в неизвестные Mini Apps. Особенно если приложение пришло через рекламу, личное сообщение или реферальную ссылку.
- Не храните крупные суммы в кошельке для экспериментов. Для игр, airdrop и новых DeFi-сервисов лучше использовать отдельный адрес с небольшим балансом.
- Проверяйте, что именно подписываете. Подключение кошелька и разрешение на распоряжение токенами — разные действия.
- Обновляйте Telegram. Защищённое хранилище и исправления работают только в актуальных версиях клиента.
- Включите облачный пароль Telegram. Это не устраняет ошибки Mini App, но затрудняет захват учётной записи.
- Проверяйте активные сеансы. Неизвестные устройства следует немедленно отключать.
- Защищайте компьютер от инфостилеров. Не запускайте программы, архивы и «торговые терминалы», присланные в Telegram.
- Отзывайте ненужные разрешения токенов. После работы с новым Web3-сервисом стоит проверить активные approvals.
- Не считайте галочку или размещение внутри Telegram аудитом безопасности. Нужно искать разработчика, историю проекта, исходный код и независимые проверки.
- После раскрытия seed phrase создайте новый кошелёк. Простая смена пароля не поможет: активы необходимо перевести на адрес с новой мнемонической фразой.
Главный вывод
Telegram Mini App — удобный способ открыть веб-сервис внутри мессенджера, а не специальная защищённая среда для хранения денег.
Исследование TENET не доказывает, что 81% всех приложений опасны, и не сообщает о массовой краже средств из Wallet. Оно показывает системную проблему: многие разработчики хранили критические секреты так, что их можно было извлечь после получения доступа к локальным файлам.
Telegram добавил SecureStorage, а обнаруженная проблема Wallet была исправлена. Теперь многое зависит от того, станут ли сторонние разработчики использовать новый механизм правильно.
Для пользователя безопасная установка должна звучать так: приложение внутри Telegram следует проверять столь же внимательно, как любой неизвестный сайт, криптокошелёк или загруженную из интернета программу.
Источники: исследование «TENET: Telegram Mini App (in)security», официальная документация Telegram Mini Apps, описание SecureStorage, описание Wallet и различий между кастодиальным и некастодиальным режимами.
Канал мошенников имеет регистрацию в РКН
Вот есть канал «МегаПромо» (@pro_meg) мошеннический. Ранее вы про него писали. Канал зарегистрирован в РКН, значит известны паспортные данные владельца канала, верно? То, что они делают с фейковыми розыгрышами это ведь должно попадать под юридическую ответственность или юридически они чисты? Можно ли обратиться в правоохранительные органы, чтобы владелец канала понёс наказание?
@vklader:
Обратиться в полицию можно и нужно. Это редчайший случай, когда канал мошенников имеет регистрацию в РКН. Такая регистрация облегчает деанонимизацию и поимку жуликов.
У «МегаПромо» действительно опубликована ссылка на запись в реестре РКН: gosuslugi.ru/snet/6a75b9cec74894e97b73873d.
Вполне возможно, в реестре числится дроп или человек, продавший канал анонимам.
Если деньги не переводились, заявление всё равно возможно, но особенно важно, чтобы потерпевшие, которые заплатили, также обратились самостоятельно. При отказе в принятии заявления или необоснованном отказе в возбуждении дела решение можно обжаловать прокурору либо в суд.
Параллельно стоит отправить обращение в Роскомнадзор, указав, что включённый в перечень канал используется для возможной мошеннической схемы. Но основное обращение должно идти именно в полицию: РКН не расследует хищение денег.
Чем опасны грязные боты в Telegram
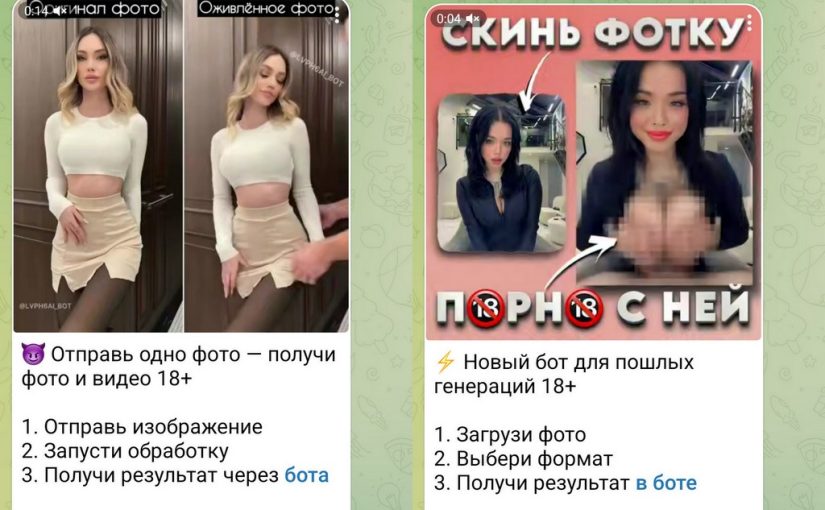
Это не «бот, который находит порно с девушкой по фотографии». На скриншотах рекламируется типичный AI-nudify / deepfake-сервис: ему предлагают отправить обычную фотографию человека, после чего нейросеть дорисовывает обнажённое тело или генерирует сексуализированное видео. Полученный результат — вымышленное изображение, а не настоящая интимная фотография человека.
Схема совпадает с той, которую описал Centre for Information Resilience в большом расследовании именно про Telegram. Исследователи обнаружили сети ботов, где путь пользователя выглядит так: «загрузи фото | выбери режим | получи сексуализированный результат», а новичков заманивают бесплатными кредитами и бонусами. Такие боты преимущественно рассчитаны на загрузку фотографий женщин.
Канал «Давай познакомимся?» с заявленными 86,1 тыс. подписчиков фактически используется как витрина и источник трафика. В одном объявлении прямо написано «Скинь фотку — порно с ней», в другом — «Отправь одно фото — получи фото и видео 18+».
Особенно характерна фраза «новым пользователям доступен стартовый бонус». Это типичная воронка таких сервисов: сначала бесплатная генерация, затем кредиты, платные режимы, повышенное качество и т. п. CIR обнаружил у исследованных Telegram-ботов именно бесплатные стартовые кредиты, ежедневные бонусы, реферальные вознаграждения и платные премиум-функции.
Отправляя снимок Telegram-боту, пользователь передаёт его оператору сервиса. Никакой гарантии, что исходник и созданное изображение действительно удаляются, нет. CIR отдельно отмечает, что заявления подобных операторов о «приватности» проверить невозможно: пользователь не знает, где хранится фотография, кэшируется ли она, кто имеет к ней доступ и передаётся ли оригинал стороннему поставщику AI-модели. В некоторых исследованных сервисах результаты вообще попадали в публичные или полупубличные галереи.
Это создаёт сразу несколько рисков: исходное фото и дипфейк могут сохранить; изображение могут использовать повторно; результат может оказаться в других каналах; его можно применить для травли или шантажа. Австралийский государственный регулятор eSafety в мае 2026 года назвал среди последствий таких сервисов сексуальное вымогательство, кибербуллинг и эксплуатацию несовершеннолетних.
Это тоже хорошо совпадает со свежим расследованием CIR. Telegram-бот нередко является лишь одноразовой «витриной»: генерация происходит на внешнем сервере или через чужой API, отдельно существуют реферальная сеть, платёжная инфраструктура и резервные адреса. Исследователи встречали последовательности ботов вроде _bot34, _bot35, _bot36: заблокированный аккаунт просто заменяли следующим.
«Скинь фотку — получишь порно с ней» — манипуляция. Никакого существующего порно бот по фотографии не обнаруживает. Он предлагает изготовить фальшивый сексуальный дипфейк реального человека, причём без какой-либо видимой проверки его согласия. А пользователь в обмен на «бесплатный бонус» передаёт неизвестному оператору фотографию, которую тот технически способен сохранить и использовать дальше.
Сам Telegram теперь отдельно предусматривает жалобы на non-consensual intimate imagery. Обычный бот/пост можно пожаловаться через функцию «Report»; Telegram также принимает жалобы на abuse@telegram.org, а для интимных изображений, созданных или распространённых без согласия самого изображённого человека, у Telegram появился специальный @TIDABot.
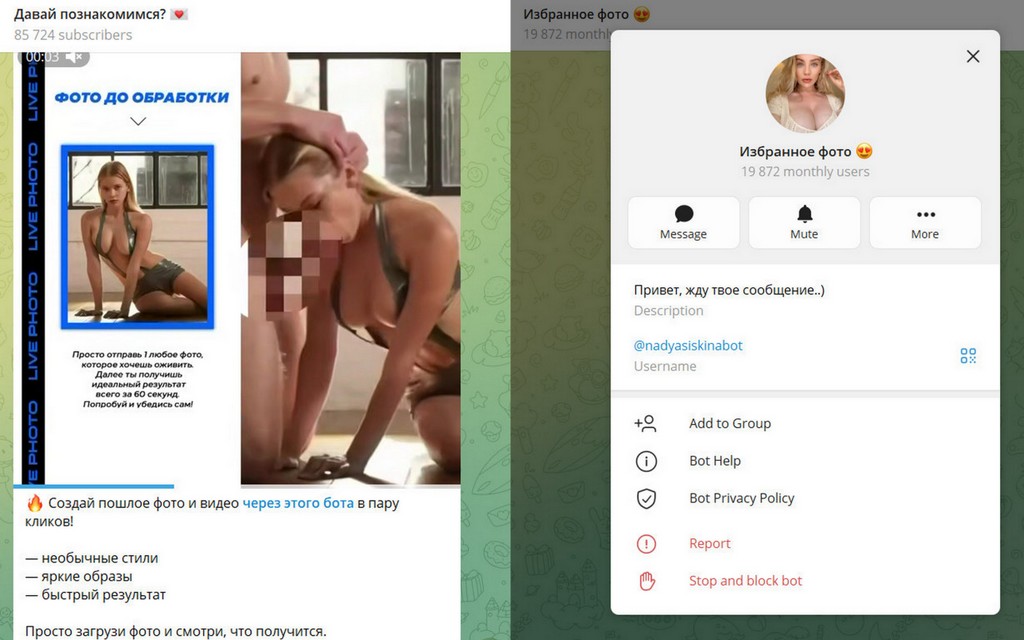
На скриншоте видна типичная воронка для сомнительного «раздевающего» AI-бота в Telegram.
Канал «Давай познакомимся? 💌» с аудиторией 85,7 тыс. подписчиков рекламирует сервис словами: «Создай пошлое фото и видео через этого бота в пару кликов». В качестве примера показывают обычную фотографию женщины и якобы результат «обработки» с обнажением. Ссылка ведёт на бота «Избранное фото 😍» — @nadyasiskinabot, у которого на скриншоте указано 19,8 тыс. monthly users.
Главная манипуляция здесь в том, что реклама продаёт не обычный фоторедактор. Пользователю предлагают загрузить фотографию реального человека, после чего нейросеть должна сгенерировать сексуализированное изображение или видео — фактически дипфейк. Результат не показывает, как человек выглядит без одежды: нейросеть просто дорисовывает тело по своим моделям. Формулировка «фото до обработки / после обработки» создаёт ложное ощущение, будто сервис способен «увидеть» то, что скрыто одеждой.
Опасностей несколько. Пользователь добровольно передаёт неизвестному владельцу бота фотографии — зачастую чужие. Нет никакой гарантии, что исходники и результаты удаляются после генерации. Такие изображения могут сохраняться, использоваться повторно, попадать в базы данных или применяться для дальнейшей рекламы. Особенно рискованно загружать фотографии знакомых, фотографии с лицом и любые снимки несовершеннолетних.
Вторая распространённая часть подобных схем — монетизация после загрузки фотографии. Пользователю показывают размытую или частично закрытую «готовую» картинку, а за открытие результата требуют оплату, покупку Telegram Stars, подписку либо приглашение друзей. После первого платежа могут появляться дополнительные платные функции: HD, видео, снятие водяного знака и т. п. По одному скриншоту нельзя утверждать, что именно @nadyasiskinabot использует все эти приёмы, но сама рекламная механика характерна именно для такой воронки.
Есть и ещё одна проблема: создание сексуального дипфейка реального человека без его согласия может нарушать его права, а дальнейшее распространение такого материала способно повлечь уже серьёзные юридические последствия.
Итог: перед нами не технология «снятия одежды с фотографии», а генератор выдуманных эротических дипфейков, рекламируемый через канал знакомств. Пользователь отдаёт неизвестной стороне фотографию и потенциально деньги, при этом не имеет возможности проверить, что происходит с загруженным изображением после отправки. Я бы не загружал в такого бота ни свои, ни тем более чужие фотографии.
Почему нельзя доверять Евгению из канала «Магнит Успеха»
в МАХе канал «Магнит Успеха», который ведет Евгений, это мошенники или нет?
@vklader:
Вы не прислали ссылку, но, судя по явно лохотронному названию, это развод слабых умом на деньги.
Не удалось найти публичных упоминаний связки «Магнит Успеха + Евгений» как уже известного финансового проекта или разоблачённой схемы. Но это связано с тем, что он только что появился или переименовался.
Обычно в таких каналах обманывают под соусами «я торгую за вас», «вложите 5–20 тысяч — получите 50–200 тысяч», «раскрутка депозита», «инвестиционный пул», криптовалюта, переводы физлицу или последующая оплата «налога/комиссии за вывод».
Сообщение от контакта, Анонимные валентинки. Осторожно, подписки
Что это за бот такой @SecretPoslaniyaBot.
Это коммерческий Telegram-бот для «анонимных посланий». Он создаёт персональную ссылку: её размещают в соцсетях, после чего другие люди могут отправлять владельцу ссылки сообщения через бота. Сейчас Telegram показывает около 750 тысяч пользователей в месяц.
Главное:
- Анонимность условная. Сам сервис прямо рекламирует возможность «рассекречивать» отправителей. Следовательно, оператор бота получает идентификаторы участников, а отправитель скрыт лишь от получателя до определённого момента.
- Владелец — действующий ИП Шелдяев Игорь Алексеевич из Брянской области, ИНН 325503466616, зарегистрирован 14 августа 2024 года.
- Монетизация построена на Premium-подписке. Актуальный тариф — 649 рублей каждые семь дней с автоматическим продлением.
- При отмене сервис просит первые шесть и последние четыре цифры карты, а также срок действия. Сам сервис подтверждает, что списания повторяются автоматически.
Само нажатие «Старт» не даёт боту доступа к вашим перепискам, контактам или номеру телефона, но передаёт обычные данные Telegram-профиля: ID, имя, username и язык. Если уже вводили карту — отмените подписку и проверьте в банке регулярные списания от «VALENTINKA G BRYANSK RUS».
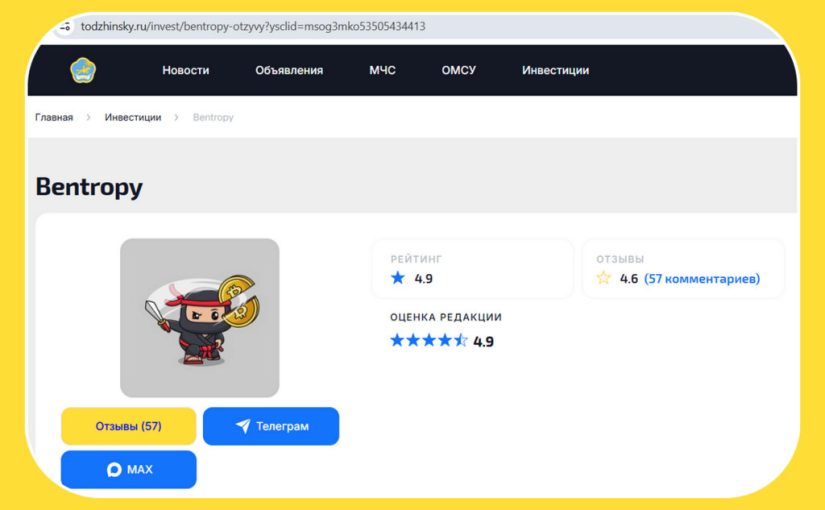
Todzhinsky. ru: реклама трейдеров-мошенников
Ранее домен todzhinsky.ru принадлежал официальному сайту администрации Тоджинского кожууна Республики Тыва. Об этом напоминают меню «ОМСУ», «МЧС», адрес администрации и муниципальный копирайт в подвале. Сейчас официальная площадка администрации работает на государственном домене todzha.gosuslugi.ru.
Но высокий авторитет в поисковиках у домена сохранился из-за его прежде официального статуса. Этим воспользовались мошенники.
На домене внезапно появился раздел «Инвестиции» с обзоров трейдеров, брокеров, игр и Telegram-каналов. Более того, в октябре 2025 года там одной датой были заново опубликованы старые новости за 2018–2023 годы и бессмысленные SEO-тексты о бухгалтерском учёте.
Это захват домена мошенниками.
Например, текст о скам-канале Bentropy выдаёт рекламу за расследование:
- проекту без доказательств присвоены рейтинг 4,9 и «оценка редакции» 4,9;
- авторы заявляют о двух месяцах успешной работы, но не показывают верифицируемого счёта, истории сделок или блокчейн-транзакций;
- в заголовке раздела остался технический мусор «Результаты нашего сотрудничества… в Вырезано»;
- текст набит поисковыми фразами вроде «Bentropy отзывы тг»;
- ссылка на якобы канал в MAX ведёт просто на главную страницу max.ru, а не на канал.
«Отзывы» нарисованы
Комментарии представляют собой рекламные диалоги: один персонаж задаёт неудобный вопрос, следующие немедленно объясняют, почему нужно довериться проекту и внести побольше.
Особенно показательно, что практически одинаковые обсуждения с теми же именами, репликами и временем публикации размещены одновременно на todzhinsky.ru и на якобы независимом «Бизнес-журнале» (b-mag.ru). Например, в обоих местах «Maria» спрашивает, почему деньги нужно отдавать посторонним, после чего «Роман Вершенко» и «Nick Macken» оправдывают это «многовекторным копитрейдингом».
Это не естественные отзывы разных читателей, а централизованно размещённый рекламный сценарий.
Нереальная доходность
В описании закрытого Telegram-канала Bentropy сейчас указано:
«Только за июль мы заработали +299%».
При повторении такого результата $100 превратились бы примерно в $1,63 млрд за год. Это не торговая стратегия, а математически абсурдная приманка.
«Собственный софт» — оправдание передачи денег
Условия особенно опасны:
- Клиент переводит депозит на аккаунт, контролируемый «командой».
- Ему показывают отчёты в закрытом чате или Telegram-боте.
- За «управление» берут 10–30% якобы только с прибыли.
- Для крупных сумм создают искусственный дефицит: VIP-места, очередь, ограниченный набор.
- Клиентов подталкивают к увеличению депозита и реинвестированию выплат.
Заявление, что деньги необходимо передать команде из-за ограничений Binance, ложно. Binance официально пишет, что обычный копитрейдинг на субаккаунтах не поддерживается. Для реального доверительного управления существует отдельная система Managed Sub-Account: владелец сохраняет контроль над активами, а управляющий не может их вывести. Правила Binance построены ровно противоположным образом.
Канал уже менял вывеску
Самая сильная улика — постоянная Telegram-инвайт-ссылка rBamVyt-r504ODli.
Сейчас она открывает Bentropy и рекламируется на Bitok.blog. Но в июле 2026 года этот же адрес фигурировал в мониторинге обращений как канал проекта Sorven. У Sorven были те же:
- «12 трейдеров»;
- «многовекторный копитрейдинг»;
- депозит от $100;
- комиссии 10–30%;
- обещание +100% за неделю;
- ежедневные «дивиденды».
Это указывает на переименование или повторное использование одной Telegram-инфраструктуры. Связка Sorven и инвайт-ссылки зафиксирована в подборке обращений, а прежние условия Sorven сохранены в обзоре от 9 июля 2026 года.
Кроме того, тот же рекламный текст и сокращённая ссылка на условия используются каналом Invikta с аналогичными 23 тысячами подписчиков. Это похоже на сеть взаимозаменяемых вывесок.
Итог
За Bentropy не найдено:
- установленного юридического лица;
- имён и квалификации 12 трейдеров;
- лицензии или регулируемого управляющего;
- договора с инвестором;
- аудированной статистики;
- подтверждения хранения клиентских средств;
- механизма, исключающего вывод денег организаторами.
Зато есть сверхдоходность, гарантии, передача депозита анонимам, закрытые чаты, постановочные отзывы, искусственная очередь и переименование канала. Это полный набор признаков псевдоинвестиционной схемы, о которых предупреждает Банк России.
Если деньги уже переведены, нельзя оплачивать никакие дополнительные «налоги», «страховки», «AML-проверки» или комиссии за вывод. Нужно сохранить переписку, адреса кошельков и TxID транзакций и обращаться в полицию и Банк России.
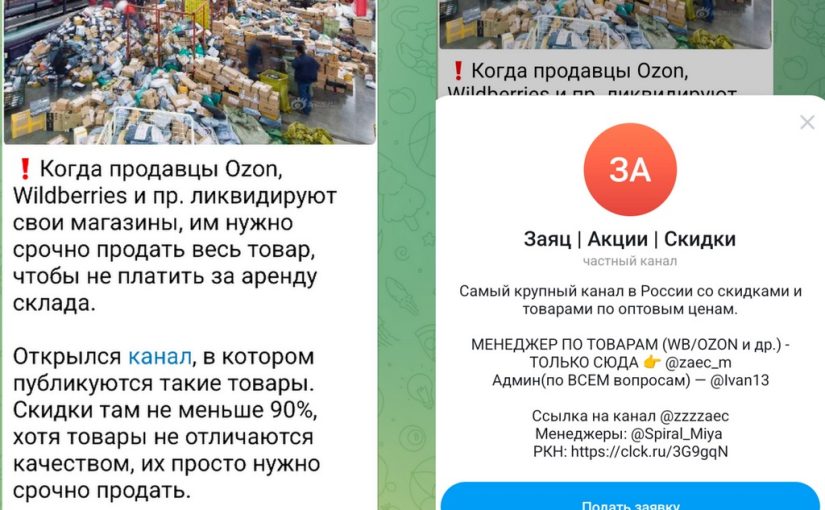
«Когда продавцы Ozon, WB ликвидируют свои магазины…»
Так рекламируют не «секретные каналы с ликвидациями». Это многолетний рекламный креатив, который маскирует обычный канал товарных подборок под доступ к якобы закрытому сливу остатков. Есть несколько хорошо проверяемых признаков манипуляции.
1. «Открылся канал» — особенно показательная ложь. Этот рекламный текст ходит по Telegram уже много лет. Почти дословный вариант публиковался ещё весной 2023 года, а сама схема рекламы встречалась и раньше.
В июне 2023 года точно такая же история про продавцов Ozon/Wildberries, «аренду склада» и «скидки не меньше 90%» рекламировала канал «ПО БЛАТУ», а не «ЗАЯЦ».
То есть рассказ о некоем особом источнике ликвидационных товаров — обман.
2. Никаких «скидок не меньше 90%» в самом «Зайце» нет. Сейчас канал публикует обычные товары с Яндекс Маркета, AliExpress и других магазинов. Например, 9 августа там были набор отвёрток за 2586 ₽, адаптер Baseus за 2770 ₽, журнальный столик за 5519 ₽, держатель телефона за 540 ₽. Для крема вообще указан промокод всего на 91 ₽, а не скидка 90%. Есть и обычная рекламная публикация «Лэтуаль» со словами «Реклама. Информация о рекламодателе по ссылке».
Таким образом, утверждение «Скидки там не меньше 90%» не соответствует фактическому содержанию канала.
3. Нет признаков, что товары вообще относятся к закрывающимся магазинам. В публикациях нет названия ликвидируемого продавца, сведений о прекращении его деятельности, размера складских остатков или объяснения происхождения «ликвидационной» цены. Вместо этого идут ссылки непосредственно на обычные карточки маркетплейсов, в том числе ссылки с рекламными идентификаторами erid.
То есть «ликвидация» исчезает ровно в тот момент, когда человек подписался.
У Ozon и Wildberries действительно существует плата за хранение, но устройство торговли сложнее, чем описано в рекламе.
При FBO/FBW товар находится на складе маркетплейса, и продавец платит по тарифам платформы; например, Wildberries рассчитывает хранение исходя из объёма и коэффициента конкретного склада. Ozon также имеет отдельные правила и тарифы размещения товара на своих складах.
При FBS всё наоборот: товар вообще хранится у самого продавца, а маркетплейсу передаётся уже после получения заказа. Это прямо указано и Ozon, и Wildberries.
Поэтому универсальная конструкция «продавец закрывает магазин → срочно распродаёт всё, чтобы не платить аренду склада → товар попадает в специальный Telegram-канал» не является механизмом работы маркетплейсов.
Если продавцу нужно избавиться от залежавшегося товара на складе маркетплейса, существуют нормальные процедуры: снижение цены, управление остатками, вывоз или утилизация. У Ozon есть отдельный функционал вывоза остатков, у Wildberries — возврата товара продавцу.
Канал реально существует и сейчас насчитывает около 868 тыс. подписчиков, однако Telemetr показывает примерно 8,3 тыс. просмотров публикации и ER около 0,9%. Сам по себе такой разрыв ещё не доказывает накрутку, но показывает крайне низкую вовлечённость относительно заявленного размера аудитории.
Контакты канала сейчас: @zaec_m — «менеджер по товарам», @Ivan13 — администратор, @Spiral_Miya — менеджер. Причём те же @Ivan13 и @zaec_m указаны у ещё одного большого товарного канала — «Панда | Акции | Скидки». А @Spiral_Miya прямо представляет себя менеджером рекламного агентства Spiral Agency.
Сам «Заяц» также продаётся как рекламная площадка: сторонние рекламные биржи предлагают размещение в нём за десятки тысяч рублей
Итого: перед нами не доказанная мошенническая продажа товара — оснований утверждать именно это пока нет. Но рекламный заход явно вводит читателя в заблуждение.